Cibersegurança em Energia Solar: Como Detectar Ataques
Cibersegurança em Energia Solar: Como Detectar Ataques
A expansão da energia solar está aumentando não apenas a quantidade de equipamentos conectados à rede elétrica, mas também a dependência de sistemas digitais para monitorar, configurar e controlar esses ativos.
Inversores inteligentes podem se comunicar com plataformas em nuvem, sistemas de gerenciamento, aplicativos, utilities e outros componentes do ecossistema energético. Essa conectividade aumenta a eficiência e a capacidade de gerenciamento, mas também cria novos caminhos para ataques cibernéticos.
O NIST destaca que inversores inteligentes frequentemente utilizam a internet para acessar recursos de gerenciamento em nuvem e que essa conectividade aumenta sua exposição a ameaças cibernéticas.
Em 2026, porém, uma questão ganha ainda mais importância:
como identificar que um ataque digital está começando a interferir no comportamento físico de um sistema de energia?
Essa pergunta leva a cibersegurança solar para além do monitoramento tradicional de redes e sistemas.
Quando o Mundo Digital Encontra o Sistema Elétrico
Em um ambiente corporativo tradicional, um incidente pode ser identificado por sinais como tentativas de autenticação suspeitas, execução de código malicioso ou comunicação com uma infraestrutura conhecida de ataque.
Em sistemas de energia solar, existe uma dimensão adicional.
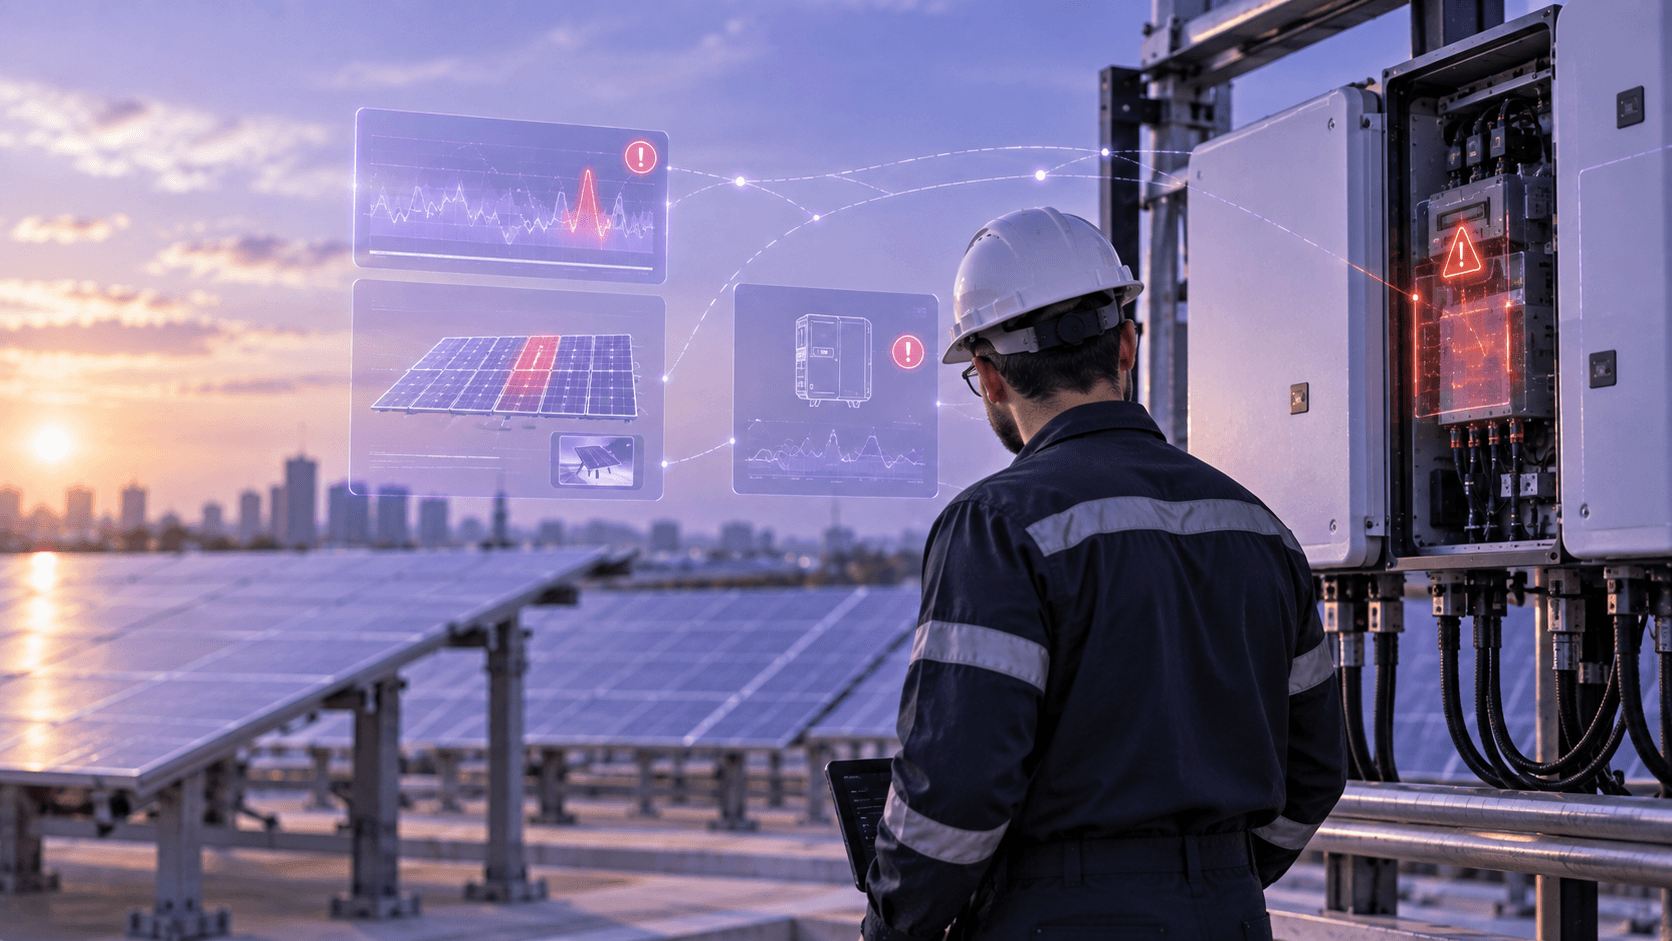
Um ataque digital pode provocar uma alteração física.
Uma mudança indevida na configuração de um inversor, por exemplo, pode modificar seu comportamento na interação com a rede elétrica.
O NIST explica que inversores inteligentes não apenas convertem a energia produzida pelos painéis solares, mas também gerenciam o fluxo de energia entre residências, empresas e a rede. Além disso, podem auxiliar utilities na resposta a determinadas condições da própria rede.
Isso significa que cibersegurança e comportamento operacional estão diretamente relacionados.
Detectar apenas o evento digital pode não ser suficiente.
É preciso compreender também o que está acontecendo fisicamente com o equipamento.
O Desafio dos Inversores Inteligentes
O NIST IR 8498, referência específica para cibersegurança de inversores inteligentes, foi desenvolvido a partir da análise de vulnerabilidades conhecidas, ataques documentados e testes realizados com cinco inversores.
O documento apresenta sete orientações práticas de segurança e recomenda capacidades que fabricantes deveriam incorporar aos equipamentos.
Uma das preocupações está justamente na possibilidade de alterações indevidas no comportamento desses dispositivos.
Um único inversor configurado incorretamente dificilmente provocaria consequências relevantes para toda uma rede elétrica. Mas o NIST alerta que um grande número de inversores configurados de maneira inadequada pode afetar os esforços de uma utility para responder a anomalias e, em determinadas circunstâncias, influenciar a estabilidade e o desempenho da rede.
Essa distinção é importante.
O risco não deve ser tratado como:
“um inversor vulnerável pode causar um apagão”.
A questão mais relevante é:
“o que poderia acontecer se um adversário conseguisse influenciar de maneira coordenada um grande conjunto de dispositivos?”
SolarSnitch: Cruzando o Cibernético com o Físico
É aqui que o SolarSnitch continua sendo um exemplo interessante.
Desenvolvido pela Sandia National Laboratories, o SolarSnitch foi criado como uma tecnologia de detecção e mitigação de intrusões voltada às comunicações de sistemas fotovoltaicos localizados na borda da rede elétrica.
Sua proposta é especialmente relevante porque não observa apenas informações cibernéticas.
O sistema processa dados cibernéticos e físicos e utiliza algoritmos para detectar eventos anormais e correlacionar aquilo que está acontecendo nesses dois ambientes.
Imagine, por exemplo, que determinada comunicação enviada a um inversor seja tecnicamente válida.
Analisada isoladamente, ela poderia não parecer maliciosa.
Mas se, logo depois, o comportamento elétrico do equipamento mudar de uma forma incompatível com as condições esperadas da operação, a combinação dos dois sinais pode fornecer um contexto muito mais relevante.
Essa é a grande diferença.
Não analisar apenas o comando. Analisar também sua consequência.
Detectar um Ataque Pode Exigir Contexto Operacional
Essa abordagem aponta para uma evolução importante da segurança OT.
Um alerta de rede pode mostrar que determinada comunicação aconteceu.
Um sistema de monitoramento operacional pode mostrar que determinada variável física mudou.
Separadamente, essas informações podem ter significados limitados.
Quando correlacionadas, podem revelar uma relação entre atividade digital e consequência física.
Isso é particularmente relevante para sistemas solares porque inversores estão justamente nessa interface.
Eles recebem informações digitalmente e executam funções capazes de influenciar o fluxo de energia.
Por isso, o contexto operacional pode ajudar a responder uma pergunta que ferramentas puramente digitais nem sempre conseguem resolver:
“O que essa atividade está fazendo com o processo físico?”
APIs e Nuvem Continuam Importantes, mas Não São o Único Problema
Eu manteria o tema das APIs do artigo original, mas reduziria bastante seu protagonismo.
Plataformas em nuvem continuam fazendo parte da superfície de ataque de sistemas solares conectados.
APIs podem permitir que aplicações, equipamentos e plataformas externas troquem informações ou executem determinadas funções. Problemas de autenticação, autorização ou implementação podem, dependendo da arquitetura, criar caminhos de acesso indevido.
Mas, em 2026, limitar o artigo a “vulnerabilidades em APIs de nuvem” deixaria de fora uma parte importante do problema.
O ecossistema pode envolver:
inversor → firmware → comunicação → gateway → API → plataforma em nuvem → aplicativo → acesso remoto → operador.
A segurança depende do conjunto.
O próprio NIST aborda capacidades como controle de acesso, proteção de dados, atualização de software, identificação de dispositivos e monitoramento do estado de segurança dos inversores.
Portanto, a pergunta deixa de ser apenas:
“Nossa API está protegida?”
E passa a ser:
“Conseguimos identificar quando qualquer componente desse ecossistema começa a provocar um comportamento inesperado na operação?”
Acesso Remoto Também Entrou no Centro da Discussão
Essa preocupação ganhou uma dimensão estratégica em 2026.
Em junho, a União Europeia estabeleceu restrições ao financiamento público para determinados inversores solares chineses, dentro de medidas relacionadas a fornecedores considerados de maior risco. Entre as preocupações está justamente a capacidade de equipamentos conectados à internet receberem comandos ou atualizações remotamente.
Isso demonstra que a segurança dos sistemas solares não termina na instalação do equipamento.
É necessário conhecer quem mantém acesso ao dispositivo, quais plataformas participam de seu gerenciamento, como atualizações são distribuídas e quais mecanismos existem para identificar alterações inesperadas.
Fabricantes, integradores, prestadores de serviço e operadores podem participar dessa cadeia.
Monitoramento Precisa Enxergar o que Importa para a Operação
A evolução apresentada pelo SolarSnitch também traz uma reflexão importante para outros ambientes OT.
Coletar mais dados não significa necessariamente detectar melhor.
O monitoramento precisa compreender o contexto da operação.
Em um sistema solar, isso pode significar correlacionar eventos de rede e comunicação com variáveis relacionadas ao comportamento do inversor e do sistema elétrico.
Em outros ambientes industriais, a lógica pode envolver diferentes processos e variáveis físicas.
O princípio permanece:
quanto mais a defesa entende como a operação deveria funcionar, maior sua capacidade de reconhecer comportamentos que não fazem sentido naquele contexto.
Detectar Também Não Basta
Outro ponto que eu mudaria no artigo original é a ideia de que uma tecnologia de monitoramento, por si só, representa uma “camada adicional de proteção” suficiente.
Detectar é apenas uma parte do processo.
A organização também precisa saber:
qual evento exige investigação;
quem deve ser acionado;
quando uma anomalia operacional deve ser tratada como possível incidente cibernético;
quais ações podem ser tomadas sem comprometer a disponibilidade;
como conter o incidente;
e como manter ou recuperar a operação.
Em OT, uma resposta inadequada também pode gerar impacto.
Por isso, detecção e resposta precisam considerar as características físicas do ambiente.
O Desafio para um Setor Solar Cada Vez Mais Distribuído
Quanto maior a quantidade de sistemas fotovoltaicos conectados, maior a importância de desenvolver mecanismos capazes de enxergar riscos de forma distribuída.
Isso não significa que cada sistema solar represente automaticamente uma ameaça à rede elétrica.
Significa que escala, conectividade e capacidade de controle remoto precisam entrar na análise de risco.
O desafio deixa de ser apenas proteger um dispositivo individual.
Passa a envolver a capacidade de reconhecer quando comportamentos anormais aparecem em equipamentos que fazem parte de um sistema energético muito maior.
Da Cibersegurança à Consciência Ciberfísica
O avanço dos sistemas solares mostra por que a cibersegurança de ambientes críticos precisa evoluir junto com a tecnologia.
Firewalls, segmentação, autenticação, gestão de vulnerabilidades e controle de acesso continuam fundamentais.
Mas sistemas ciberfísicos trazem uma pergunta adicional:
“O que está acontecendo com o processo físico?”
Tecnologias como o SolarSnitch mostram uma direção importante ao combinar informações digitais e físicas para identificar comportamentos anormais em sistemas fotovoltaicos. A própria Sandia continua apresentando sua tecnologia de detecção proativa para inversores como parte das pesquisas destinadas a fortalecer a proteção e a resiliência da rede elétrica.
Para a Cyrex Security, essa visão é especialmente relevante em ambientes OT.
A segurança não deveria enxergar apenas pacotes, conexões e vulnerabilidades. Precisa compreender os ativos e processos que essas tecnologias controlam e quais consequências uma atividade maliciosa pode produzir na operação.
Porque, em sistemas ciberfísicos, a pergunta mais importante não é apenas:
“Conseguimos detectar um ataque?”
Mas:
“Conseguimos perceber quando uma atividade digital começa a alterar o comportamento da nossa operação?”
Proteção de ativos críticos para garantir a continuidade do seu negócio
Jornada da segurança operacional
Atendemos operadores de infraestrutura industrial e crítica que não podem se dar ao luxo de ficar parados.
A Cyrex Security reúne experiência em Engenharia e Defesa Cibernética aplicada a infraestruturas críticas.
contact us
contato@cyrex-sec.com
our adress
Avenida Ipanema, 165
19 Andar, Sala 1914
CEP: 06472-002
Alphaville - SP
follow us
X